







安全、高效、可扩展
2021 年至今,Safeheron 为 280 余家机构提供行业领先的安全解决方案
累计融资
最高托管量
累计转移
践行最高标准的安全合规
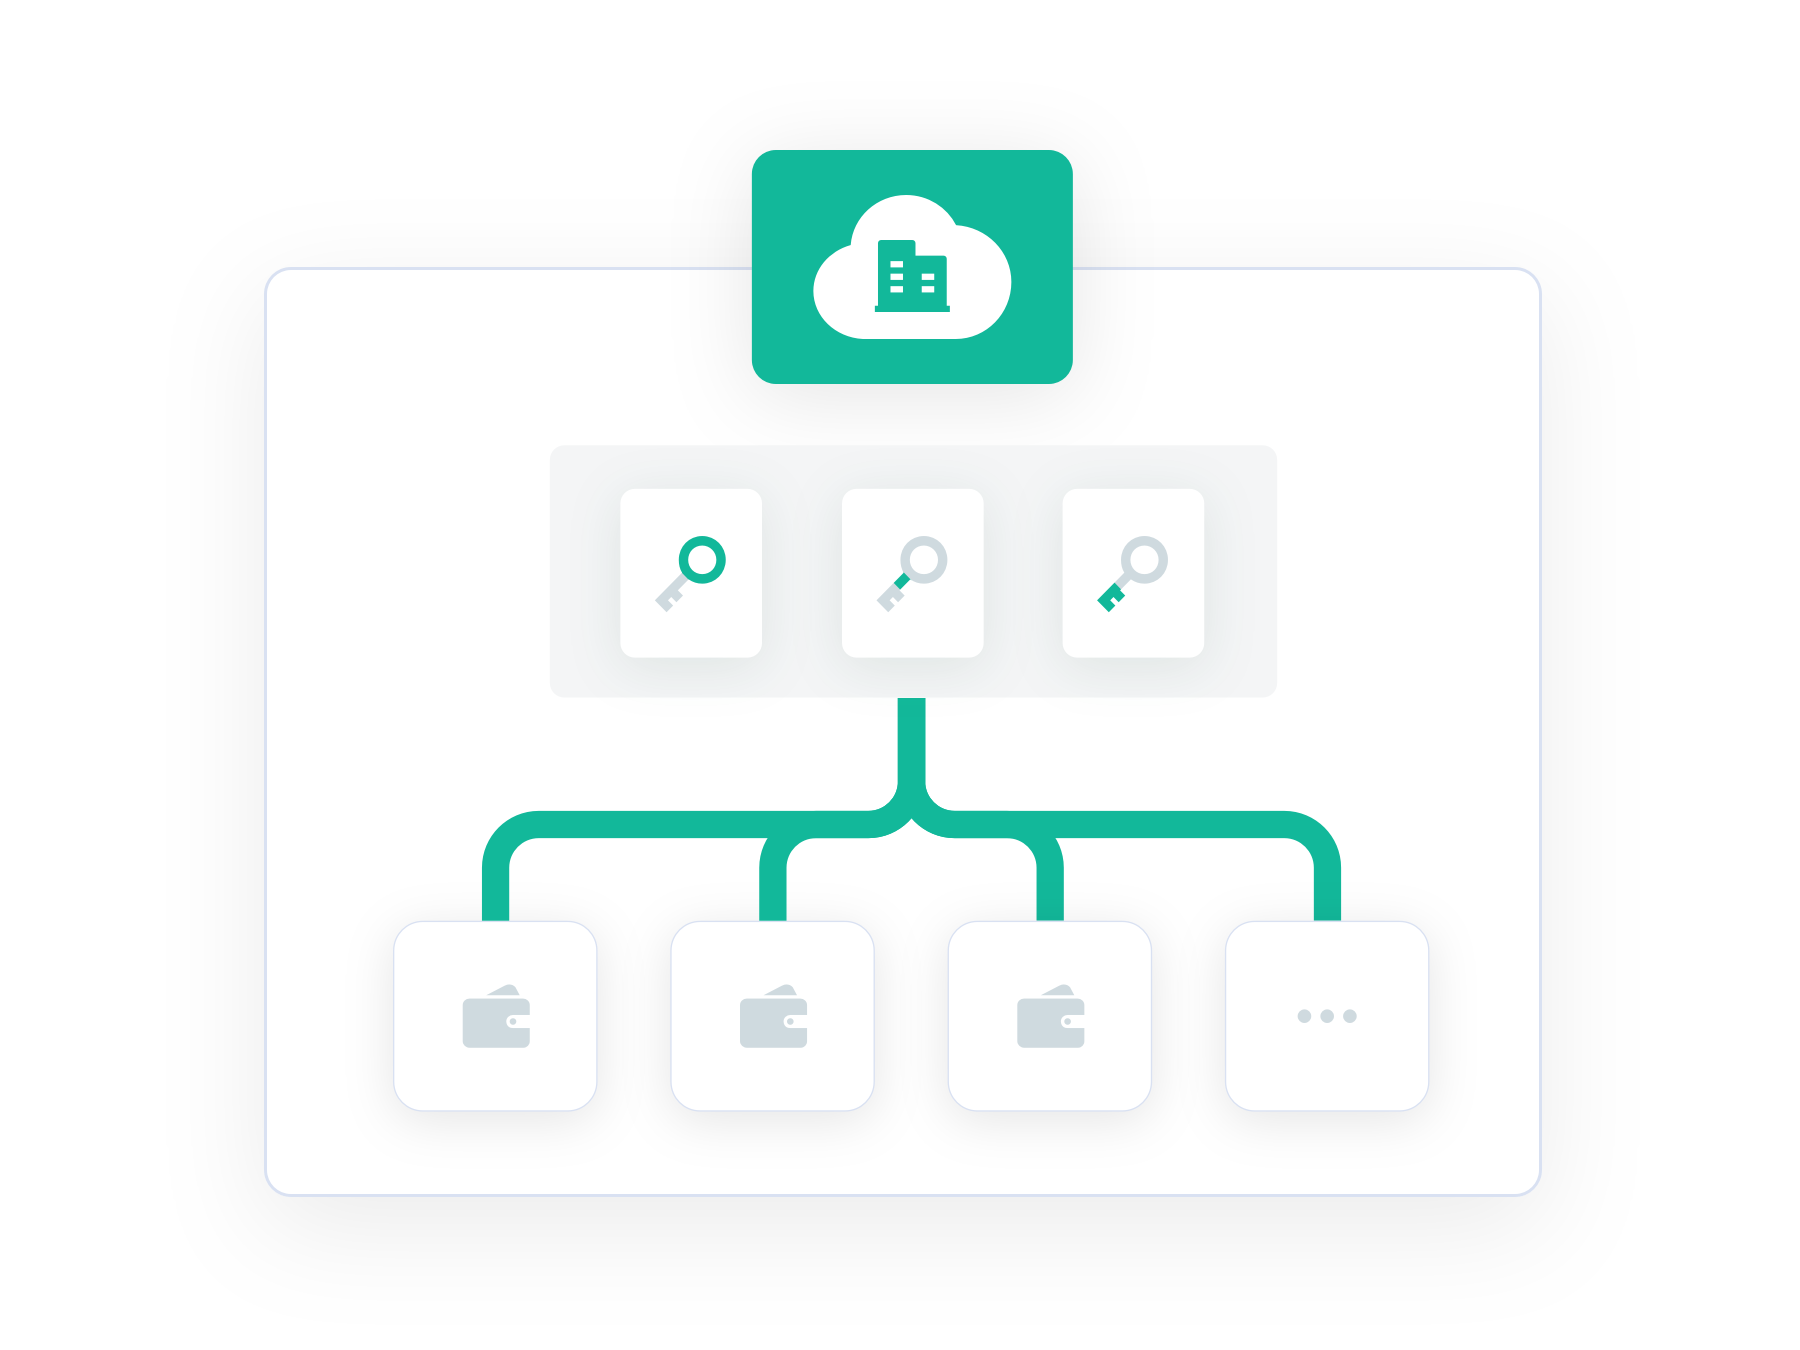
MPC 自托管
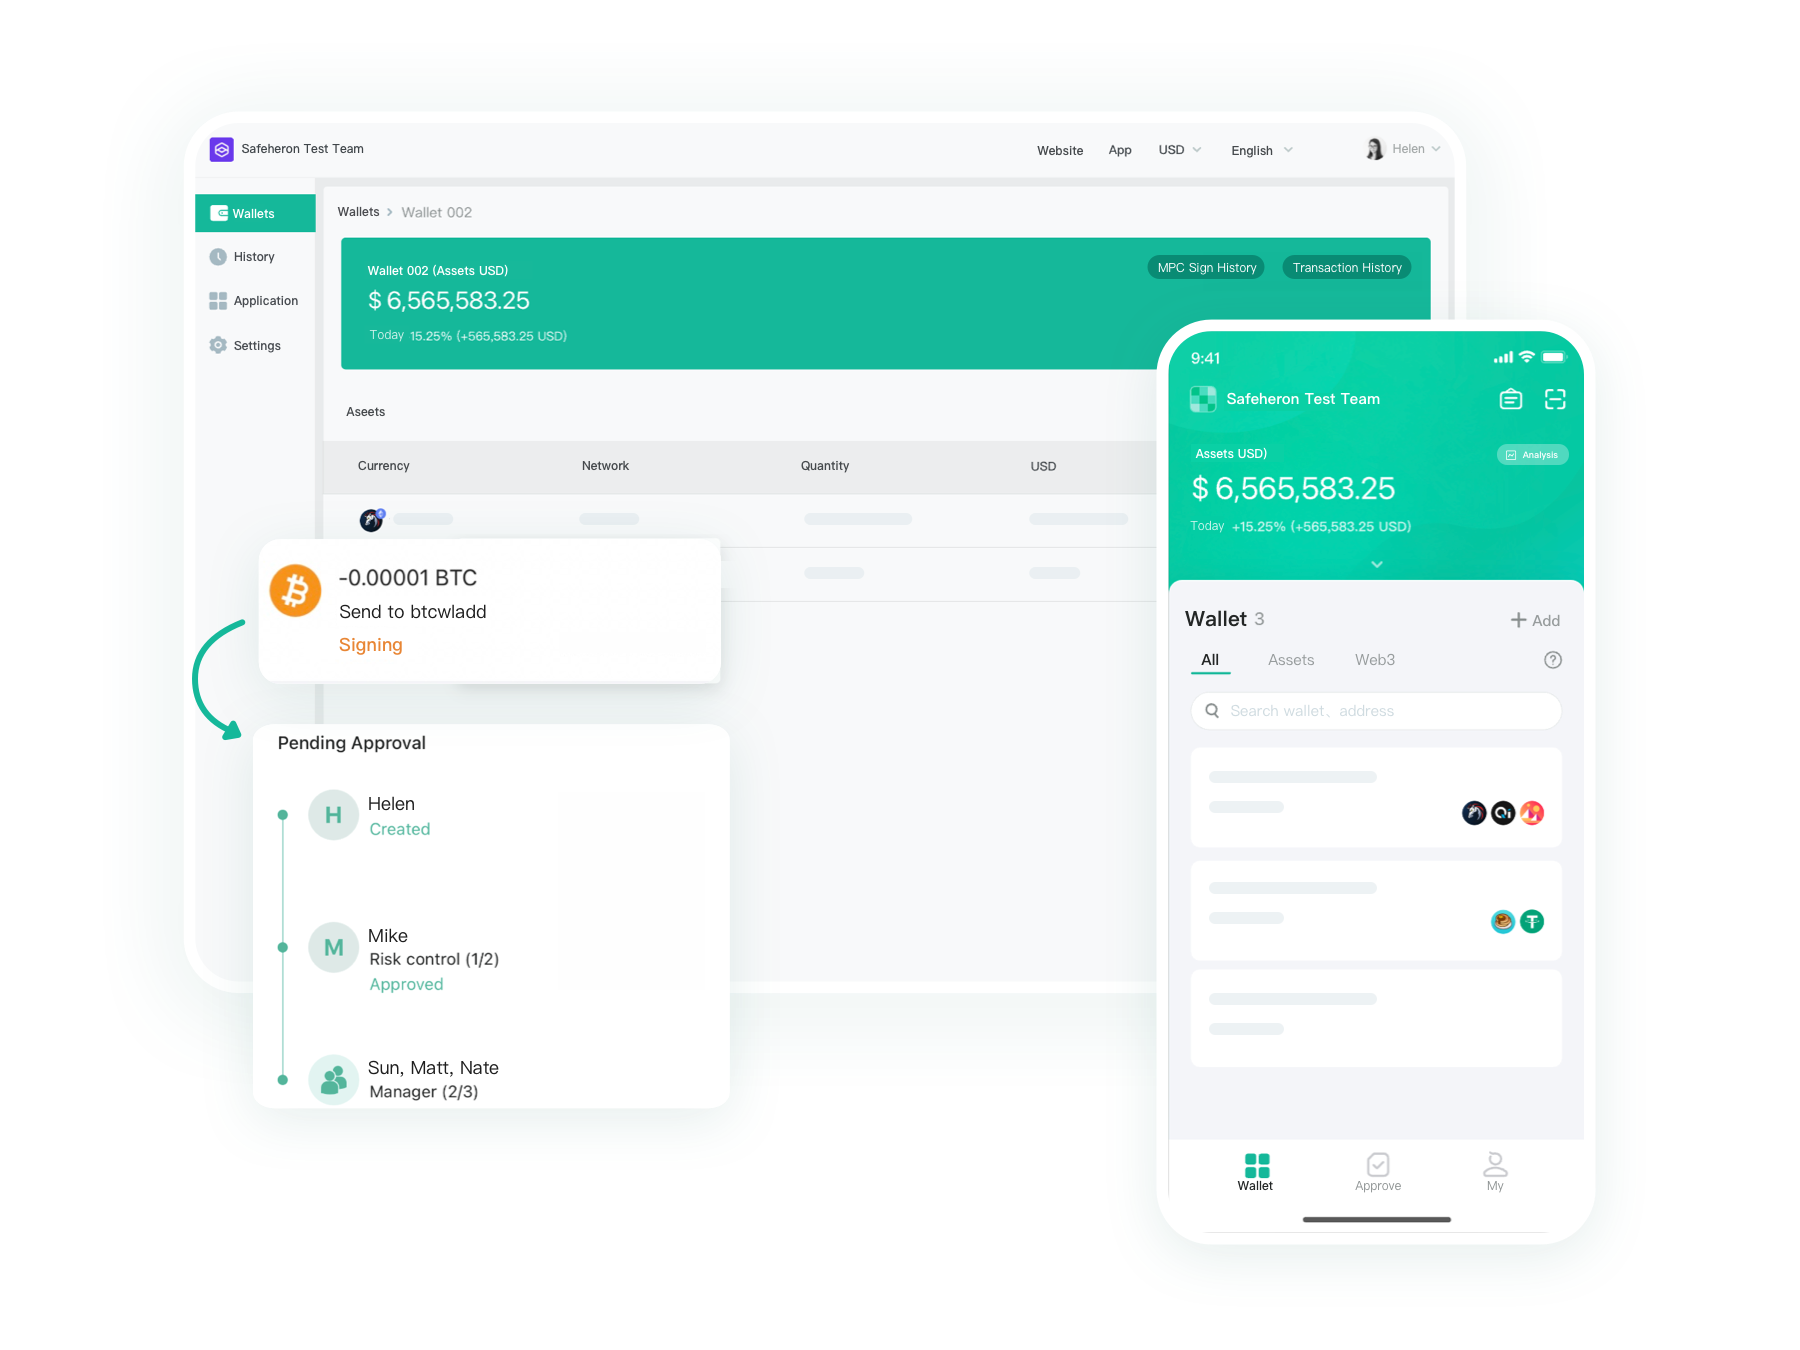
企业级数字资产自托管服务
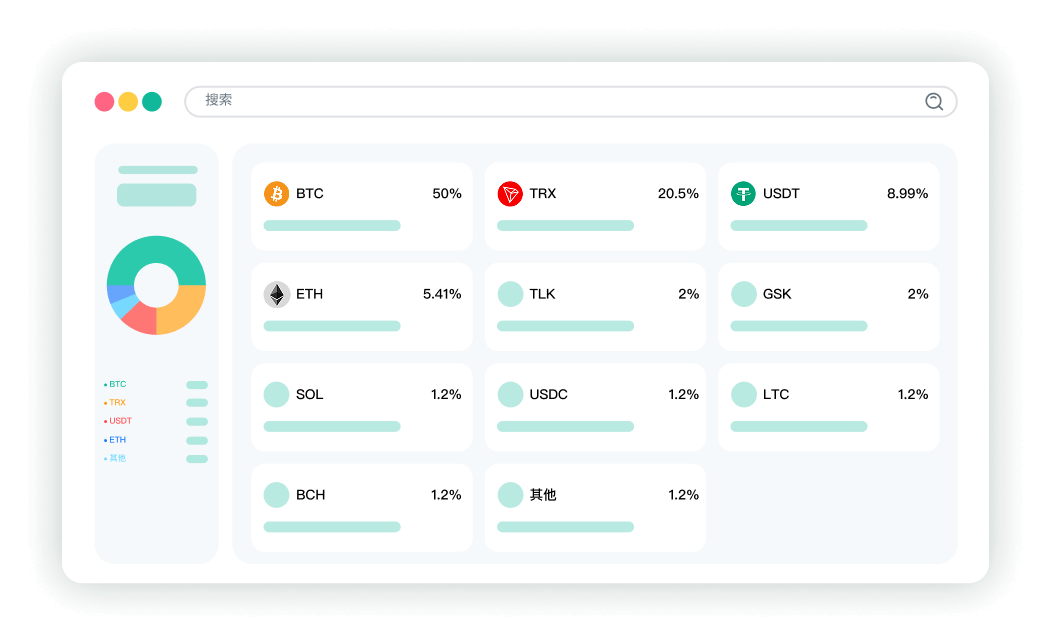
消除单点风险,流程化管理数字资产
- 使用最高安全等级的 MPC + TEE 技术保护企业的数字资产安全
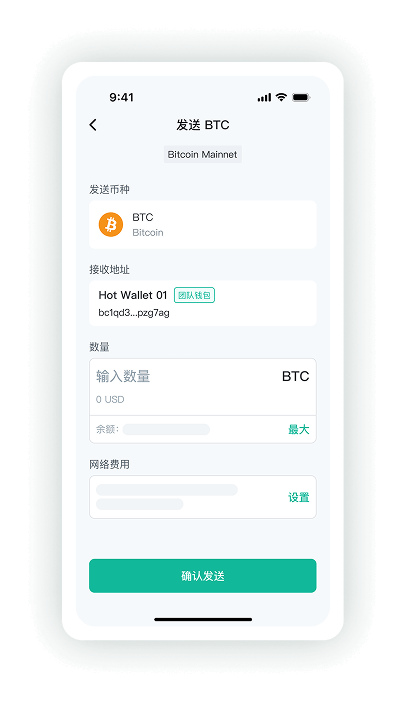
- 跨平台,支持移动端和 Web 控制台管理钱包及发起转账
- 强大的策略引擎,满足灵活的访问控制需求
- 链下多签,保护审批流程的隐私性,并且大幅降低链上交易费用
多人协同管控 dApp 交互
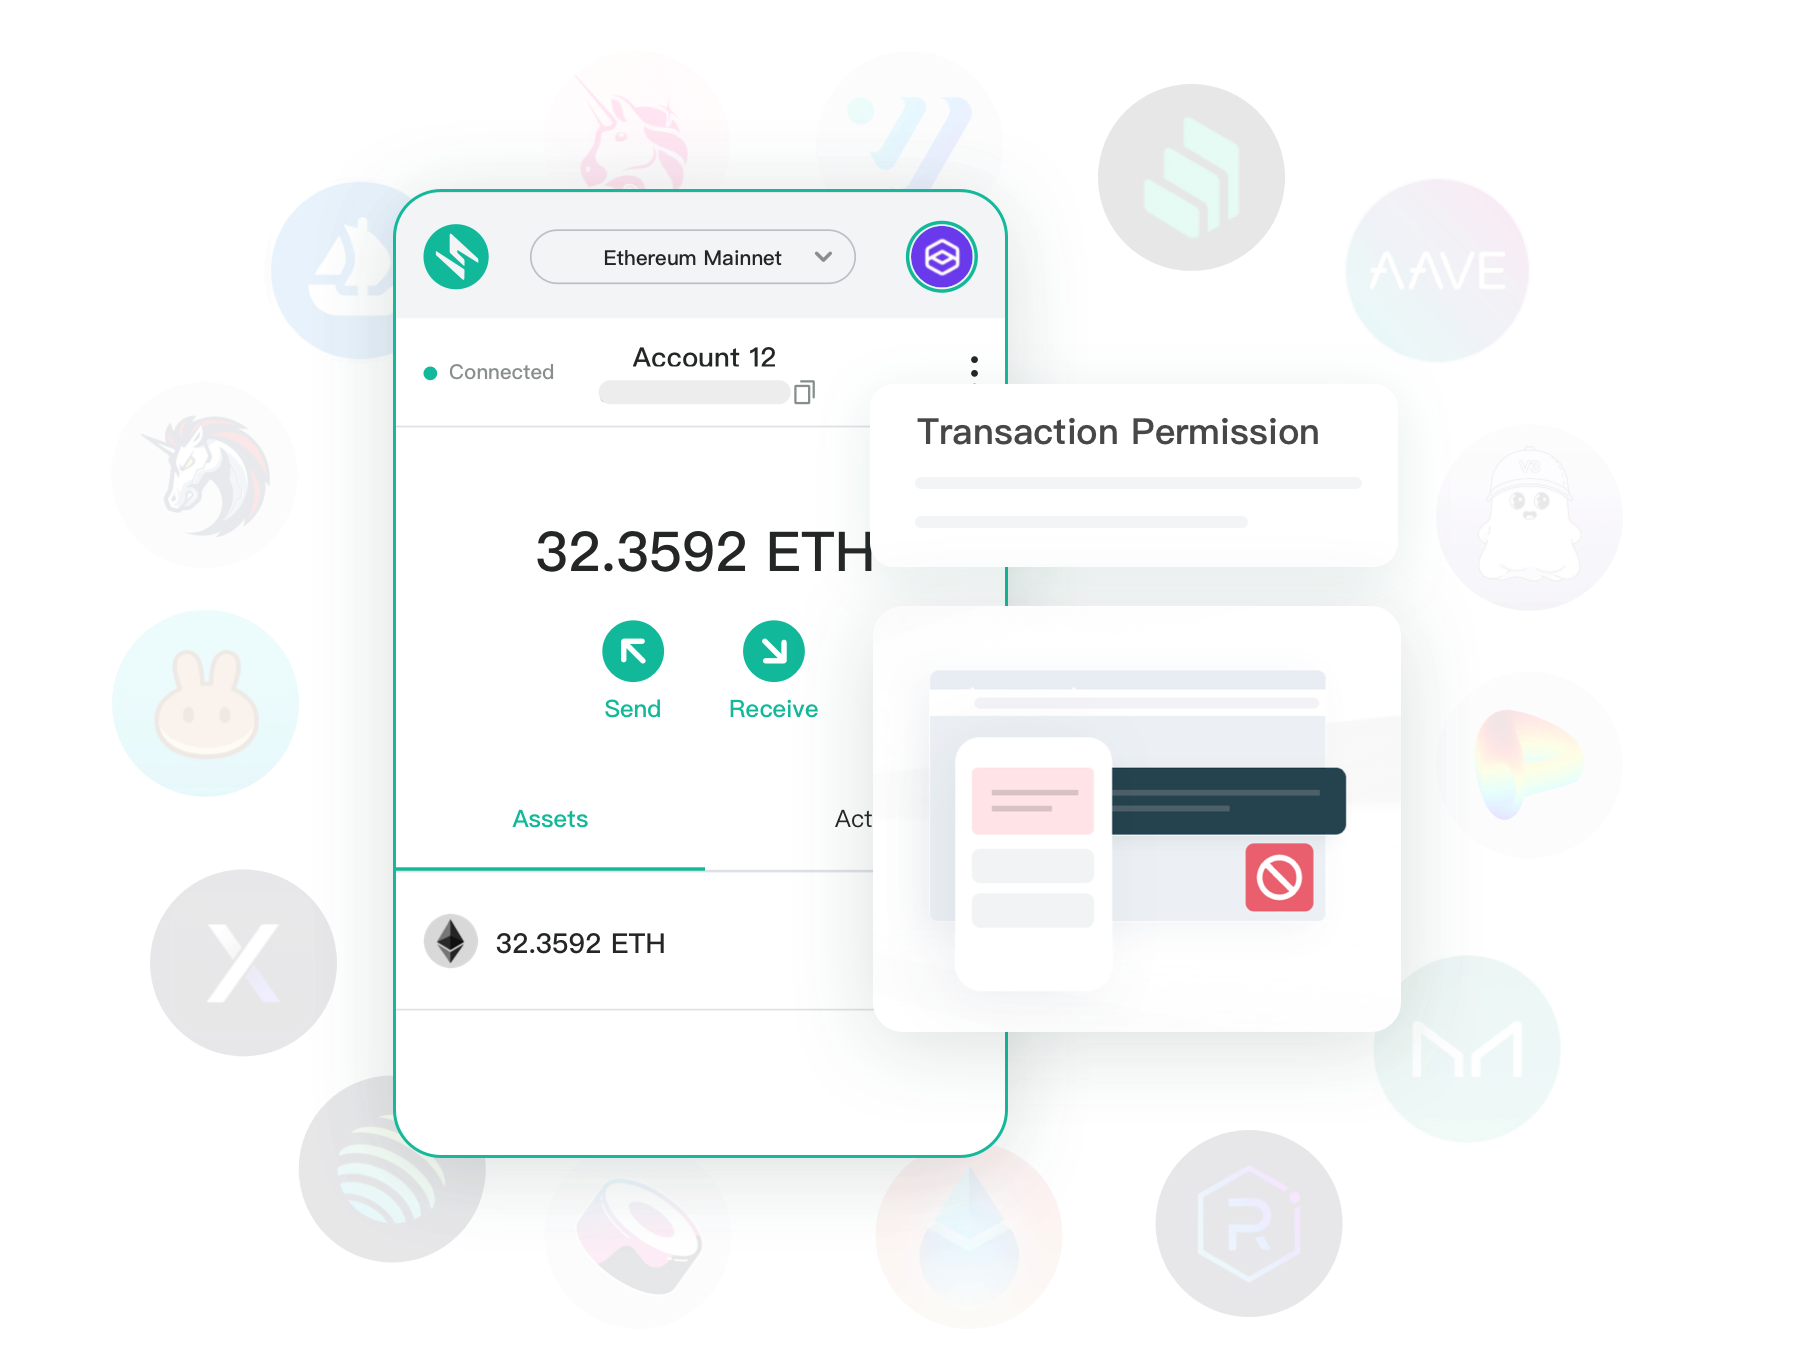
- 支持所有 EVM 兼容公链和 DeFi 协议
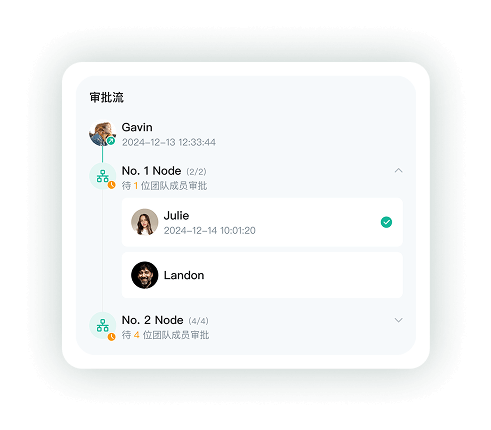
- 策略引擎支持细致的权限配置来下放交易权限
- 实时合约检测与钓鱼网站识别,为每一笔交易保驾护航
- 支持自定义 RPC 节点,满足丰富的业务场景
- 支持合约 Owner 权限协同管理,避免关键操作的单点风险
无缝集成 MPC 钱包到您的业务场景中
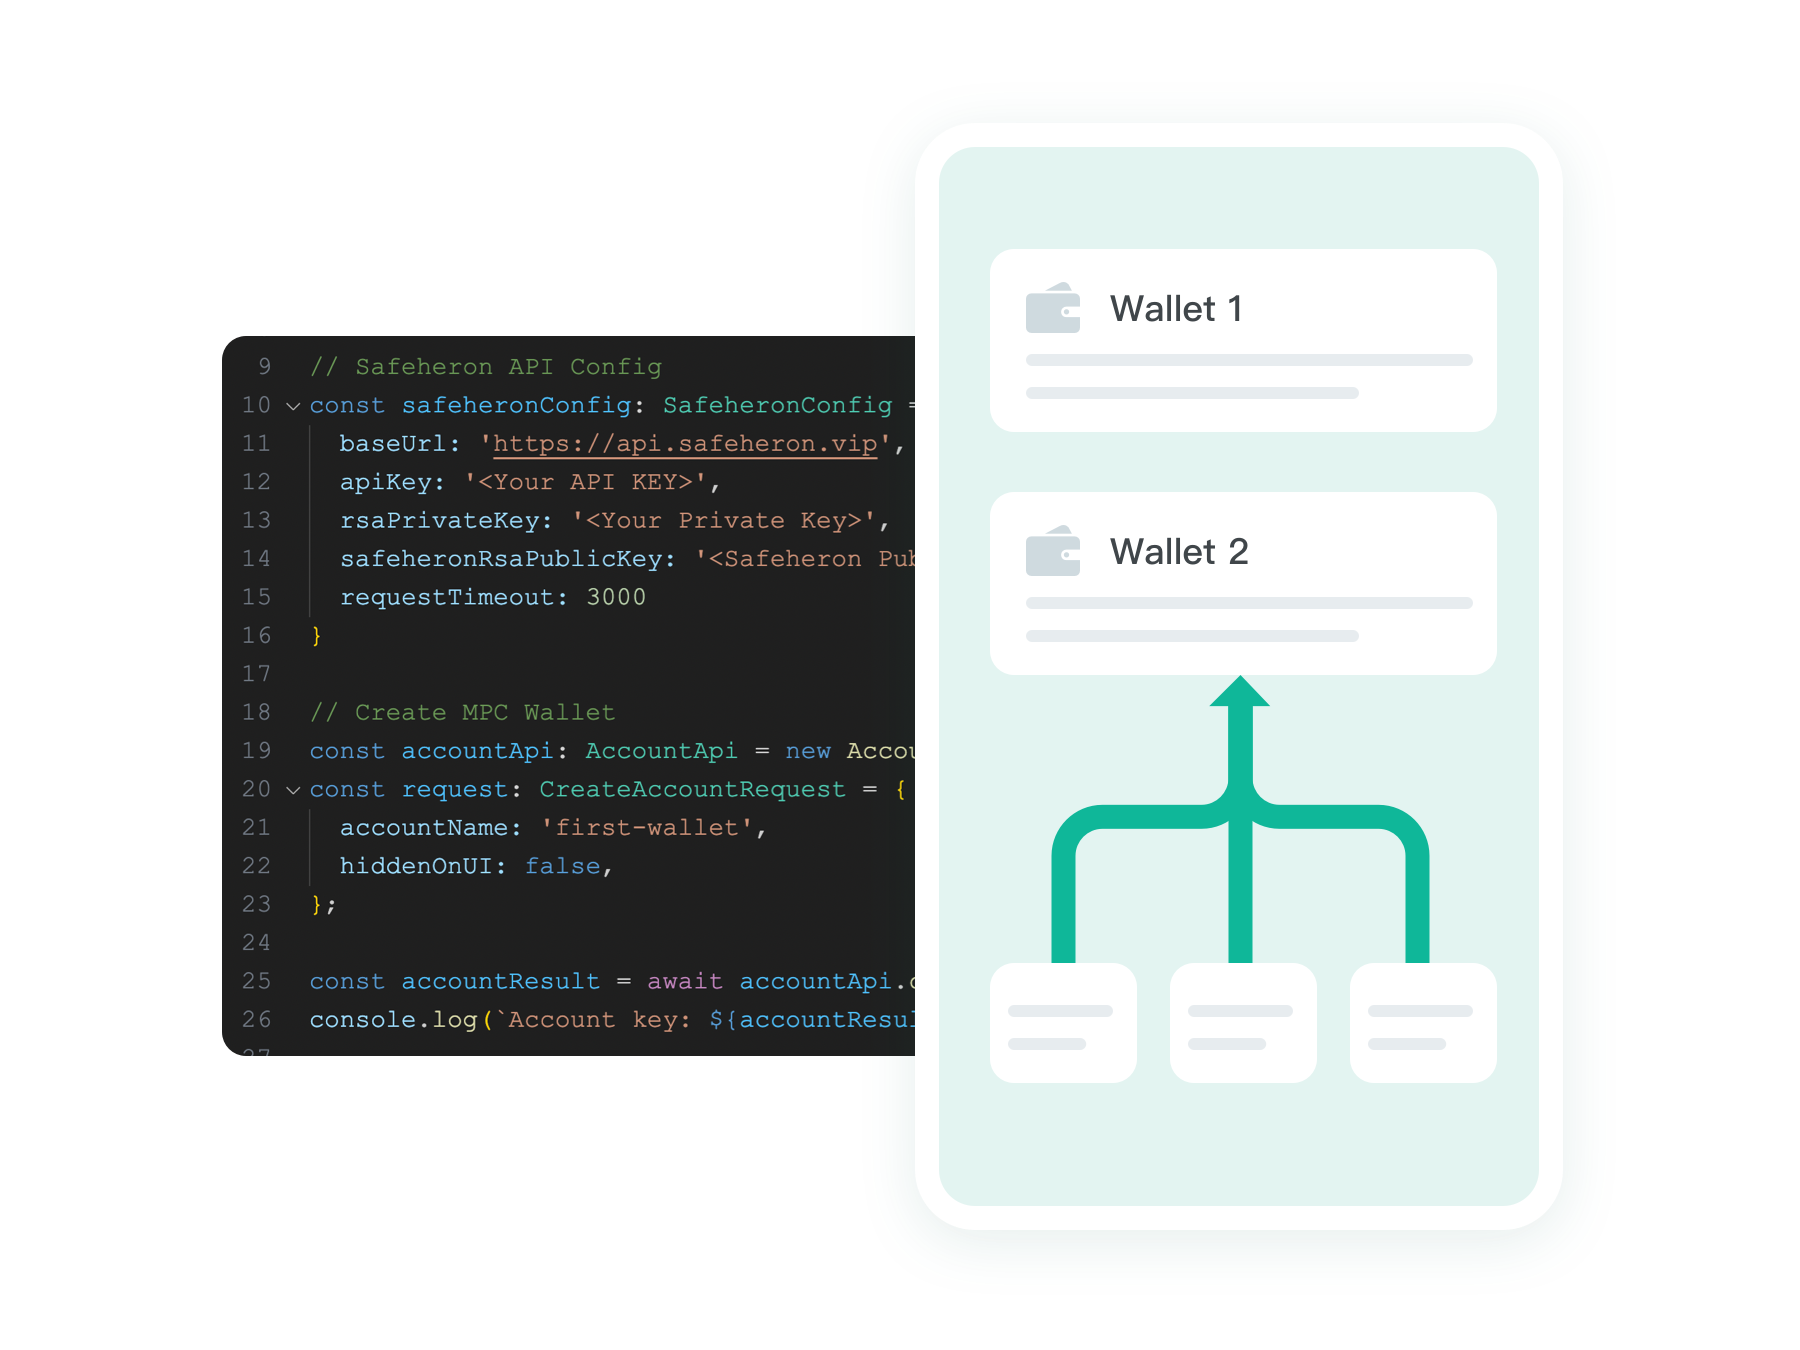
- 通过 API 轻松实现百万级 MPC 钱包的创建与管理
- 支持自动化加油归集,显著提高集成效率,加速您的业务成功
- Web3 API 满足智能合约全生命周期的安全管控需求
- 借助 API Co-Signer 安全地实现自动化审批和签名
- 无私钥单点风险,通过 MPC + TEE 技术提供多层安全防护
为什么选择我们?
100% 掌控资产
3/3 MPC-TSS 密钥管理消除单点故障,同时保持对资产的完全控制。
核心算法开源
Safeheron 开源了全球首个使用 C++ 实现的 MPC-TSS 算法库。
最高等级的安全
Safeheron 多层安全防御系统抵御国家级攻击。
合规认证与保险
Safeheron 已获得 ISO/IEC 27001:2022 和 SOC 2 认证,并由 Lockton 提供保险。
功能丰富
Safeheron 提供 Web3、DeFi、NFT 以及智能合约全生命周期一站式管理。
治理与策略
让您根据需要支持自定义多种策略和复杂交易审批工作流。
技术支持
强大的技术支持提供定制用例场景、解决方案、技术支持与安全专业知识。
解决方案多样化
经过市场验证的 SaaS 服务和 MPC 私有化解决方案。
聆听客户反馈
通过与 Safeheron 的合作,我们运用前沿的 MPC 和 TEE 技术,为数字支付领域开辟了崭新可能。这一合作显著增强了我们在安全性、可扩展性及合规性方面的能力,达到行业最高标准。Safeheron 强大的 MPC 自托管解决方案让 dtcpay 持续为用户提供机构级别的安全保障、顺畅无阻的交易体验以及直观友好的用户界面,进一步彰显了我们引领数字支付未来发展的坚定承诺。
作为备受信任的金融服务机构,我们对安全基础设施供应商的选择始终秉持严苛标准。Safeheron 完美契合我们的需求,其 MPC 自托管解决方案有效消除了私钥风险,同时兼具企业级安全性与便捷操作体验。依托 Safeheron 的尖端技术,我们有十足信心为客户打造安全可靠的数字支付环境。
Safeheron 团队在区块链安全领域积累了深厚的专业造诣和丰富的实战经验。凭借高度可靠的安全机制、完善的权限管理体系以及卓越的用户体验,Safeheron 为我们在亚洲地区的机构交易业务提供了强有力的支持,我们期待与 Safeheron 开展更加深入的合作。
UXUY 基于 Safeheron 的 MPC 技术,打造了一套高安全级别的密钥管理服务。在当今网络环境日益复杂多变,数字资产安全威胁层出不穷,Safeheron 的成熟解决方案为我们提供了坚实可靠的技术支撑。通过这一创新 MPC 方案,我们有效降低了私钥泄露和资产被盗的风险,为用户提供了安全与便捷并重的无缝体验。
凭借 Safeheron 尖端的 MPC 技术,我们为客户打造的加密货币与法币转换服务实现了数字资产的顶级安全防护。同时,Safeheron 卓越的客户支持团队高效处理各种问题,使我们的业务运转始终流畅无虞。

与 Safeheron 的合作给 AlphaYield 带来了根本性的改变。他们的 MPC + TEE 平台提供了我们执行大额机构交易所需的企业级安全与运营效率,让我们能够充满信心地完成每一笔交易;而他们出色的团队也始终全力以赴,支持我们不断变化的需求。

Safeheron 最新动态


选择加密托管服务商为什么要看 SOC 2 报告?
选择加密托管服务商要看 SOC 2 报告,因为它由独立审计师出具,能证明服务商的内部控制是否设计合理、是否在一段时间内持续有效运行,而不只是官网上的一句承诺。对托管私钥和资产的企业来说,这份报告是选择服务商时最直接的第三方证据之一。不过,SOC 2 只覆盖组织层面的控制,读懂它的范围和局限,同样重要。 什么是 SOC 2 报告? SOC 2 报告是执业会计师对服务机构内部控制做出的鉴证报告。美国注册会计师协会(AICPA)将 SOC(S […]
什么是硬件安全模块(HSM)?
硬件安全模块(Hardware Security Module,HSM)是一种专门用来保护和管理加密密钥、并在内部完成加密运算的物理计算设备。美国国家标准与技术研究院(NIST)在 SP 800-57 第 2 部分中将其定义为“保护和管理加密密钥并提供加密处理的物理计算设备”,并指出 HSM 本身就是或包含一个密码模块。 NIST 在 SP 1800-16 中给出了更具体的描述:HSM 以防篡改留痕(tamper-evident)和抗入 […]
MPC 是怎么工作的?
MPC(安全多方计算)的工作方式是:把一个秘密拆成多个分片交给不同参与方,各方用自己的分片共同完成计算,而完整的私钥从不在任何一个地方被重建。NIST 的门限密码学教学模块对此的描述是,秘密被拆分为称为“分片”(share)的部分,任何单个分片本身都无法读出有意义的信息,而密码运算可以在不重建密钥的情况下完成。 MPC 钱包作为一种产品形态,Safeheron 已经在介绍 MPC 钱包是什么以及如何运作的文章里讲过。本文则聚焦协议层面: […]
什么是 MPC 托管?
MPC 托管是用安全多方计算(MPC)和门限签名来保管加密资产的方式:私钥被分成多个分片,由不同参与方分别持有,签名时各方协同计算,完整私钥始终不会在任何一个地方出现。 美国国家标准与技术研究院(NIST)在其门限密码学项目中说明,门限方案运用安全多方计算的原理来分散信任。对机构来说,只要门限设置得当,单个人、单台服务器或单个备份就无法独自完成签名。 MPC 托管是怎么工作的? MPC 托管依靠分布式密钥生成、门限签名和分片刷新三个环节 […]
MPC 和 HSM 有什么区别?
MPC 和 HSM 的区别在于保护密钥的方式:HSM 把完整密钥放进一台受保护的物理设备里,MPC 则把密钥拆成多个分片交给多方,签名时多方协同计算,完整私钥不在任何单一位置出现。 前者靠硬件边界防止密钥被取出,后者靠密码学协议分散信任。在 hsm crypto 的讨论里,这两种思路经常被放在一起比较,但它们并不互斥,同一个系统可以同时使用。 HSM 是怎么保护密钥的? HSM 靠一台专用物理设备保护密钥,把完整密钥留在设备边界之内,安 […]